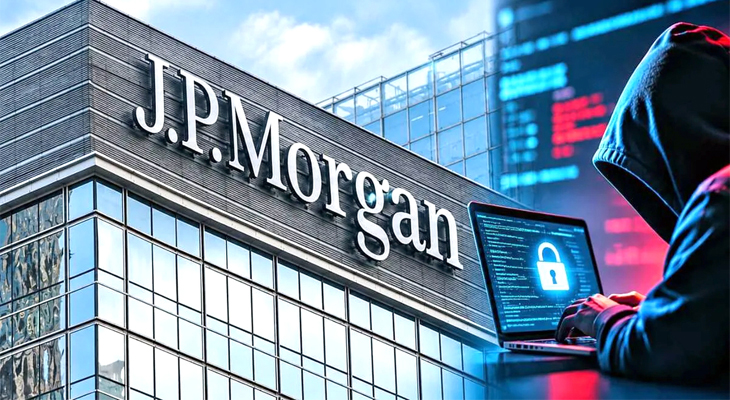
અમેરિકાની દિગ્ગજ નાણાકીય સંસ્થા જેપી મોર્ગન ચેઝ સાથે જોડાયેલા થર્ડ પાર્ટી સર્વિસ પ્રોવાઇડર્સ પર સાયબર હુમલો થયો છે. બેંકે આ ઘટનાની જાણકારી આપતાં જણાવ્યું છે કે આ હુમલાને કારણે તેના કેટલાક ગ્રાહકોનો ડેટા લીક થયો હોવાની આશંકા છે. મીડિયા અહેવાલો અનુસાર, રેન્સમવેર ગ્રુપે જેપી મોર્ગન ચેઝના આશરે 16 હજાર ધનિક ગ્રાહકોનો ડેટા લીક કર્યો હોવાનો દાવો કર્યો છે. આ ડેટામાં ગ્રાહકોના ઈ-મેઇલ એડ્રેસ, રહેઠાણના સરનામાં અને ફોન નંબર જેવી મહત્ત્વપૂર્ણ માહિતી સામેલ હોવાનું કહેવાય છે.
ફોક્સ ન્યૂઝના અહેવાલ મુજબ, નોન-પ્રોફિટ નામના રેન્સમવેર ગ્રુપે આ સાયબર હુમલાની જવાબદારી સ્વીકારી છે. આ ગ્રુપે જેપી મોર્ગન ચેઝ ઉપરાંત માસ્ટરકાર્ડ અને વિઝાના ગ્રાહકોનો ડેટા લીક કરવાનો પણ દાવો કર્યો છે. આ ડેટા ચોરીની ઘટનામાં થર્ડ પાર્ટી બિઝનેસ પાર્ટનર્સની સિસ્ટમનો ઉપયોગ કરવામાં આવ્યો હોવાનું માનવામાં આવે છે. તેના કારણે ગ્રાહકોના ઈ-મેઇલ, ફોન નંબર અને એકાઉન્ટ આઈડી જેવી માહિતી બહાર આવી હોવાની આશંકા છે.
જેપી મોર્ગને ગુરુવારે સોશિયલ મીડિયા પ્લેટફોર્મ એક્સ પર પોસ્ટ કરીને આ ઘટનાની જાણકારી આપી હતી. બેંકે જણાવ્યું હતું કે તેને પોતાની સેવાઓ પૂરી પાડતા થર્ડ પાર્ટી સર્વિસ પ્રોવાઇડર્સ પર થયેલા સાયબર હુમલાની જાણ થઈ છે.બેંકની પ્રાથમિક તપાસમાં જાણવા મળ્યું છે કે હુમલાખોરોએ આ વેન્ડર્સ પાસે રહેલા કેટલાક માર્કેટિંગ ડેટા સુધી પહોંચ મેળવી હતી. આ માહિતીમાં ગ્રાહકોનાં નામ અને ઈ-મેઇલ એડ્રેસનો સમાવેશ થઈ શકે છે. બેંકે સ્વીકાર્યું છે કે કેટલાક ગ્રાહકો સાથે જોડાયેલી સંવેદનશીલ માહિતી પણ લીક થઈ હોવાની શક્યતા છે.
જેપી મોર્ગને સ્પષ્ટ કર્યું છે કે આ સાયબર હુમલાને કારણે તેની બેંકિંગ સેવાઓમાં કોઈ વિક્ષેપ આવ્યો નથી. બેંક અસરગ્રસ્ત ગ્રાહકોનો સીધો સંપર્ક કરશે અને તેમને જરૂરી સહાય પૂરી પાડશે. આ ઉપરાંત, ગ્રાહકોની નાણાકીય સુરક્ષા માટે મફત ક્રેડિટ મોનિટરિંગની સુવિધા પણ આપવામાં આવશે.
બેંકે જણાવ્યું છે કે આ સાયબર હુમલાને સપ્તાહની શરૂઆતમાં કેટલાક ગ્રાહકોને પડેલી સેવા સંબંધિત મુશ્કેલીઓ સાથે કોઈ સંબંધ નથી. આ મામલો બેંકના ’રિઝર્વ પ્રોગ્રામ’ સાથે જોડાયેલો હોવાનું કહેવાય છે. આ કાર્યક્રમ હેઠળ ખાસ આમંત્રણથી જ વિઝા ક્રેડિટ કાર્ડ આપવામાં આવે છે.
લાઈક અને ફોલો કરો અમારું ફેસબુક પેજ FACEBOOK - AAJKAALDAILY
ફોલો કરો અમારું ઇન્સ્ટાગ્રામ INSTAGRAM - AAJKAALDAILY
સબસ્ક્રાઈબ કરો અમારી યૂ ટ્યૂબ ચેનલ YOUTUBE - AAJKAALDAILY
મહત્વના સમાચારો આપના મોબાઇલમા મેળવવા માટે જોડાઓ અમારા વોટ્સએપ ગ્રૂપમાં 99251 12230
View News On Application
કાલે શનિવાર બેંકો બંધ રહેશે? RBIનું નવેમ્બર મહિનાનું કેલેન્ડર તપાસો
November 20, 2026 06:28 PM
સામંથા રૂથ પ્રભુએ પુત્રને જન્મ આપ્યો, નામ પણ જાહેર કર્યું; ચાહકોએ કર્યા વખાણ
November 20, 2026 05:54 PM
હવે પીએફમાં જમા 5, 10 અને 20 લાખમાંથી કેટલા રૂપિયા ઉપાડી શકાશે? સમજો સંપૂર્ણ ગણિત
November 20, 2026 04:44 PM